




盈高ASM入网规范管理系统
一.风险分析:
当前网络接入的形式复杂多样,接入设备的种类繁多,BYON/BYOD越来越普及,对于他们的接入控制管理员越来越难以招架。另外各种网络攻击、勒索软件、入侵破坏等网络威胁事件日趋频繁。与此同时,《中华人民共和国网络安全法》的颁布实施,对于网络安全的法规要求也日益严格。
在进行网络接入安全管理中普遍存在以下几个盲区:
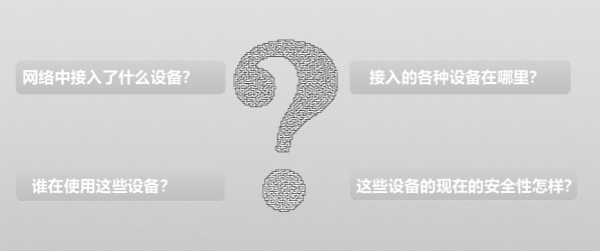
这些盲区,导致了网络接入的不安全性。
二.产品概述:
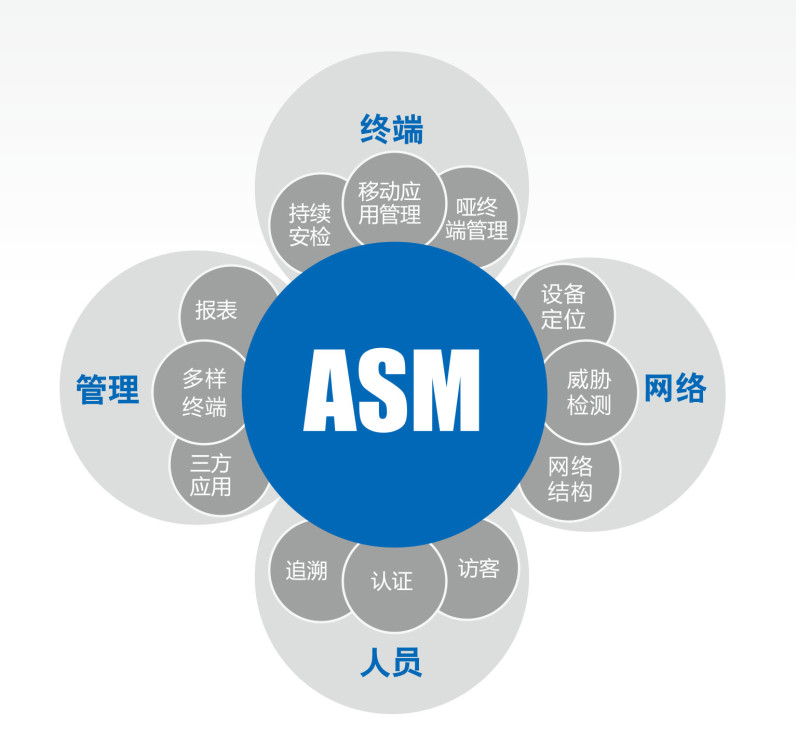
为了应对网络接入的盲区,盈高科技开发的盈高入网规范管理系统ASM6000采用了下一代准入控制技术和理念,从网络接入的4个维度着手,包括:终端、网络、人员、管理,实现了网络接入安全管理的有机统一。
三.核心功能
|
设备自动发现分类 |
精准的“设备特征指纹”采集技术 不安装客户端快速识别接入设备 自动识别6个大类,超过30个子类的设备 支持特征库升级和手工定义 |
|
设备位置快速定位 |
提供全网拓扑展示图 设备精确定位到交换机端口 设备接入端口移动过程审计 |
|
身份认证灵活多样 |
支持用户名密码、Email、Radius、LDAP、AD域、短信、指纹、手机指纹、UKey、二维码认证 专属来宾认证管理 支持认证范围、认证时间灵活控制 |
|
安全基线丰富完善 |
支持业界最全的入网安全检查 具有6个检查类型,40余项检查 通过文件、注册表、服务、进程、自定义程序自定义安检项 灵活定义检查的终端范围、修复处理 |
|
准入技术混合部署 |
业界最全的准入控制技术 准入技术可以混合使用 独家支持跨三层网络、到端口级的重定向控制(MBA) |
|
NAT设备精准管控 |
可以通过自动化的方式识别网络中的NAT设备 自动绘制出NAT设备连接拓扑图 可灵活进行NAT设备和终端的阻断、放行 |
|
威胁攻击无所遁形 |
支持9种,超过6000条的攻击信息检测 攻击定位不依赖于IP地址,可精确定位到终端 |
|
异构终端全面支持 |
全面支持windows、iOS、Android、国产化、Linux、Mac等各种终端的准入控制 |
四.价值收益
|
终端数量和类别清晰 |
网内终端数量清晰 终端类型明晰 资产台账准确 |
|
提高接入设备安全性 |
非授权设备禁入 满足入网安全基线政策要求 |
|
接入人员合法可控 |
认证合法方可入网 来宾入网专用通道 非法人员禁止入网 |
|
威胁事件可定位 |
五元组,追溯设备、位置、人员 可自动或手动隔离 保护网络内部免受攻击 |
五.部署方式
典型环境部署
将盈高入网规范管理系统ASM6000通过旁路连接,部署在网络核心交换机上,启用PBR或MVG等方式,开启网络准入。根据对终端安全、管理的不同要求,对网络拓扑进行展示,对各种网络设备进行定位,状态管理,故障管理;可以与第三方身份认证系统进行整合,实现单点登录;对接入终端进行安全扫描和修复,实现全面的安全准入管理功能,完善内网安全。
分布式环境部署
对于特别复杂的网络环境,用户在一个网络中使用的网络产品型号繁多,对于不同网络部分控制要求不同,远程分支机构管理困难。因此可以采用分布式部署方式,中心部署ASM6000系统,分支部署数个控制器,实现网络终端的统一安全管理和信息汇总。为了实现高可用性,可以采用双机热备(HA)进行部署。
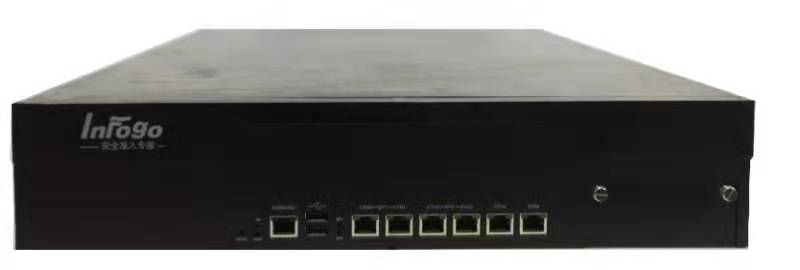
部分参数:型号ASM6507,标准配置单电源,可选配冗余电源;标准配置6个1000MBASE-T接口,可配置1个接口卡;每秒事务数(TPS):≥7000(次/秒),最大吞吐量:≥2.8Gbps,最大并发连接数:6000(条);提供3000个终端许可。