




防“翻墙”如果不靠防火墙,还能靠什么?
很多人都对“翻墙”存在一个危险误解:
“我就翻出去看看,不传播、不牟利,应该没事吧?”
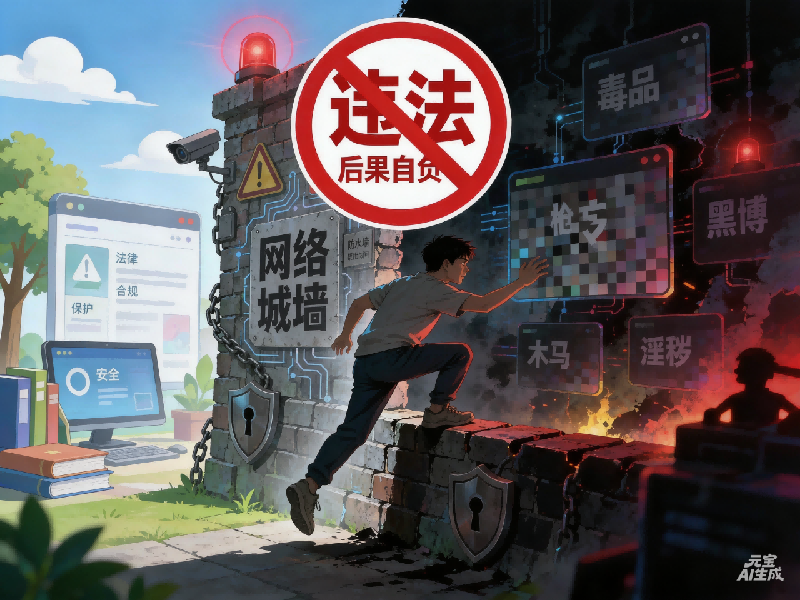
实际上——只要安装了VPN、“加速器”、“代理软件”、“梯子”等工具绕过国家网络监管去访问境外网站,这一行为本身就已违法,不存在“我就看看、不传播就没事”的侥幸空间。
一个残酷的现实是:
发生在单位的翻墙行为,买单的往往是单位,而作为单位网络安全管理者的你,很可能还要连带着遭殃。
《数据安全法》要求单位落实全流程安全管控,严防敏感数据经由非法隧道向外泄露。
《关键信息基础设施安全保护条例》要求关基运营单位必须采用技术手段阻断非授权跨境访问,具备审计溯源能力。
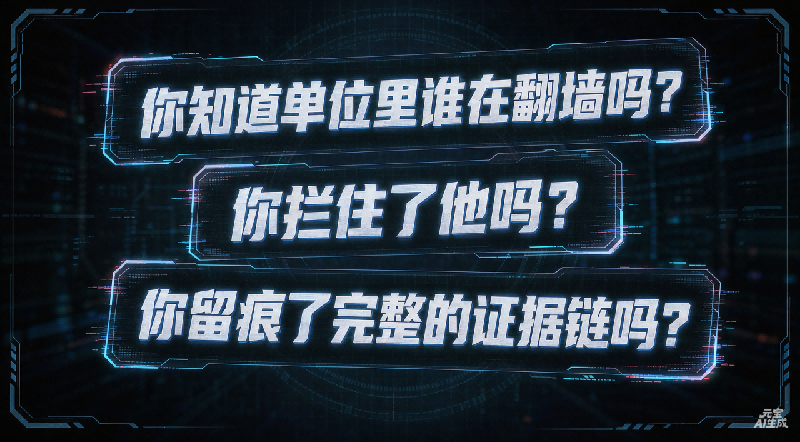
这意味着什么?意味着当监管上门核查时,你需要回答三个问题:
而另一个残酷的现实是:
你单位的违规人员,可能正在用一种你完全发现不了的方式“翻墙”。
不是他不怕处分,而是现在的翻墙工具,和五年前完全不是一个“物种”了。
现在呢?三个变化让边界防线形同虚设:
变化一:流量会伪装。 Clash、V2Ray这些工具把流量伪装成普通HTTPS网页访问,加密加混淆,防火墙根本分辨不出哪个是正常网页、哪个是翻墙隧道,怎么拦?
变化二:软件免安装。 绿色便携版翻墙工具解压即用,不写注册表、不装系统,放U盘里带进单位双击就运行,传统“查已装软件”的方式完全失效,怎么查?
变化三:出口能绕过。 手机USB线一插、随身WiFi一开,终端就直接走运营商网络上网了,你的防火墙、行为审计、上网日志,统统成了摆设。
流量能伪装、软件免安装、出口能绕过——边界已经守不住了。那守哪里?
答案只有一个:守住终端本身。 不管翻墙工具伪装得多好、绕过多远,最终它一定要在终端上运行。那就在终端上拦住它。
这就是盈高选择主攻【终端侧防翻墙】的底层逻辑。
盈高MSEP-终端违法外联防护方案
MSEP作为一款全面的多维终端安全管理平台,为用户提供的【终端违法外联防护方案】,与边界防火墙不冲突、不重复。方案的整体思路是通过构建“事前预防、事中处置、事后取证”的全流程闭环,帮你实现三个目标:
01事前预防,让人“不能违”
部署轻量化MSEP-Agent客户端,内置近百种翻墙工具指纹库,覆盖ExpressVPN、NordVPN、Surfshark等境外商用VPN,以及Clash、V2Ray、Xray、Sing-box、Shadowsocks、Trojan等主流开源套壳工具。绿色免安装软件也能识别,U盘带进来的照样发现;驱动级监控高危违规进程,实时检测VPN进程运行情况;网卡合法性校验:监听网卡热插拔事件,识别WiFi、USB网卡等设备,私接热点、外接网卡形成“一机两用”的行为直接拦截;遍历系统全部网卡,确认合法的IP段以及网关地址,实现先断网后校验。02事中处置,让人“不敢违”
检测到翻墙软件、违规进程、非法外联通道,自动执行弹窗警示、强制终止进程、截屏取证、断网、锁屏等分级处置动作;高危事件支持终端重启;按照低、中、高危等级,分别向部门安全员、负责人、单位主管领导推送邮件、短信告警,第一时间制止风险扩大。03事后取证,让违规“可追溯”
触发违规行为自动启动加密录屏取证,录屏文件后台加密存储,终端侧无法删除篡改;统一归集软件台账、进程行为、网卡变更、操作人员账号、设备IP/MAC全维度日志;联动出口流量日志,形成“人—终端—软件—流量—画面”完整证据链;日志长期留存,支持多维度检索导出报表,适配网信、公安、等保审计核查与内部安全考核。这套方案将带来哪些价值?
01合规风控
满足《网络安全法》《数据安全法》《计算机信息网络国际联网管理暂行规定》的相关要求,完整留存违规外联全量日志,有需要时,能拿出完整证据链进行追溯。02数据安全
封堵加密隧道外传通道,业务数据、客户隐私、涉密文件不再有“隐形出口”,杜绝借助VPN工具绕过防火墙、DLP窃取敏感数据。03内网防护
拦截捆绑恶意程序的翻墙工具,实时终止高危进程,阻断病毒内网横向扩散,避免终端大面积中毒瘫痪。04安全运营
内置近百条软件指纹库自动识别违规软件,管理平台统一汇总审计数据,多维度导出报表,大幅降低终端安全人工运维成本。05业务管理
谁在什么时候用了翻墙工具、访问了什么网站、持续了多长时间,后台一清二楚,安全可量化、可考核。翻墙不是“个人小事”,而是明确的法律红线;单位不是“局外人”,而是法定的安全管理责任主体。盈高科技MSEP提供的终端违法外联防护方案,给你的不是一个“拦截器”,而是一整套让网络安全管理员睡得着觉的运营体系。
如果你正在为“终端翻墙看不见、拦不住、溯不清”而头疼,想了解更多方案详情,欢迎添加盈高科技企业微信号,随时交流~