




《网络数据安全风险评估办法》明日实施!
今年6月,国家网信办、工业和信息化部、公安部联合公布《网络数据安全风险评估办法》,自2026年8月20日起施行。
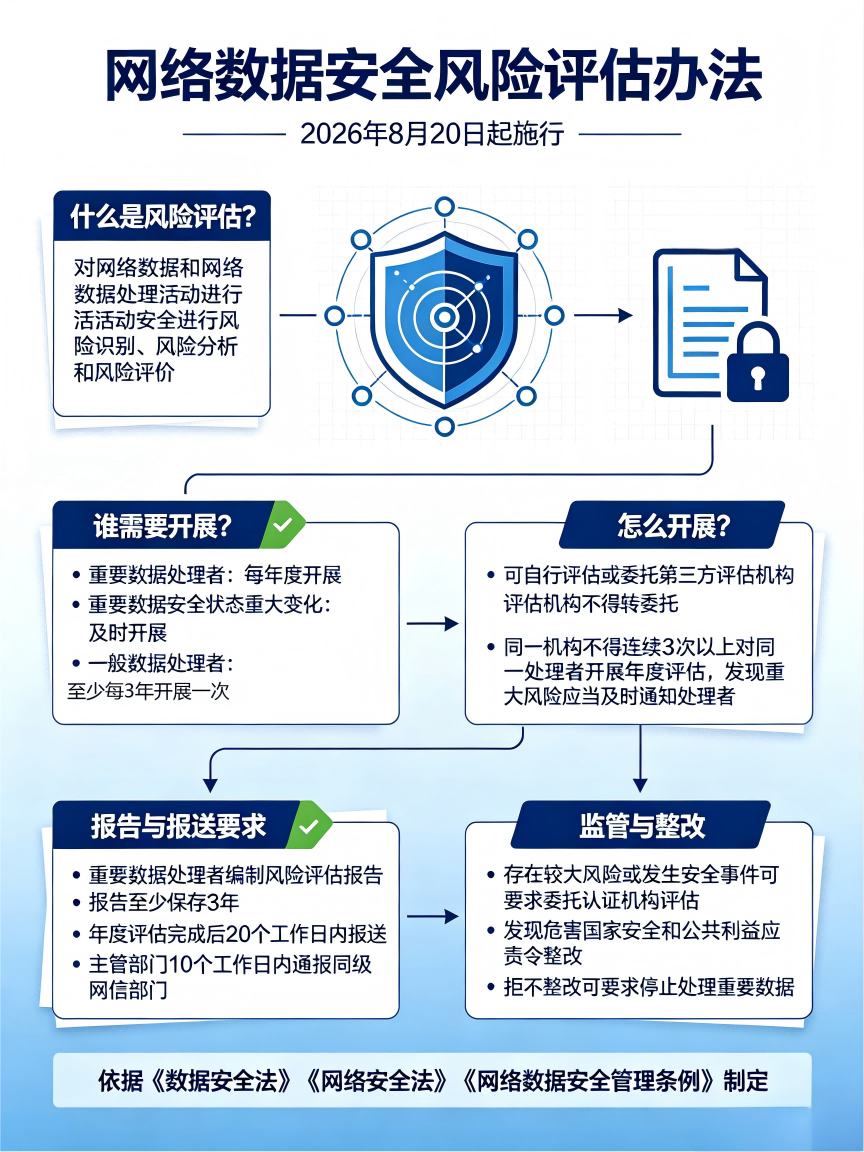
《网络数据安全风险评估办法》要点梳理
· 依据《数据安全法》《网络安全法》《网络数据安全管理条例》制定,用于规范国内网络数据安全风险评估活动,保障网络数据安全,推动数据合法有效利用。· 本办法所称风险评估,是对网络数据及数据处理活动开展风险识别、分析、评价的相关工作。在国家数据安全工作协调机制指导下,国家网信部门会同电信、公安等部门建立专项工作机制。各行业主管部门遵循 “谁管业务、谁管业务数据、谁管数据安全” 原则,组织本领域风险评估,开展监督检查,每年 1 月底前报送年度检查计划,避免重复检查,检查不得向企业收取费用。
· 在评估频次上,重要数据处理者应当每年开展风险评估;若重要数据安全状态发生重大变化,需及时开展针对性评估。一般数据处理者,鼓励至少每 3 年开展一次评估。评估工作参照国家标准执行,行业另有规定的从其规定。
· 企业可自行评估,也可委托第三方机构实施。自行评估需指定专人负责;委托第三方应当签订法律文件明确权责。评估机构应当公正客观,对报告真实性、完整性负责,禁止转委托评估业务,同一机构及其关联方不得连续 3 次以上为同一单位做年度评估;发现重大风险要及时告知企业,对评估过程获取的商业秘密等信息严格保密。
· 重要数据处理者需要编制风险评估报告,报告至少留存 3 年,完成评估后 20 个工作日内向主管部门报送报告;主管部门 10 个工作日内通报同级网信部门,相关报告多部门共享,监管部门可核验报告的真实准确性。
· 当企业存在较大安全风险、发生数据泄露事件等情形,监管部门可要求企业委托通过认证的第三方机构开展评估。企业需配合评估工作,提供必要权限,按时完成评估、报送报告,落实问题整改并提交整改报告,不得干预评估机构出具报告。
· 监管部门发现存在危害国家安全、公共利益的数据处理行为,可责令整改;拒不整改的,可要求其停止处理重要数据。任何单位和个人可举报评估相关违法行为。未按规定开展评估、评估机构违规执业的,将依法予以处置。
· 处理核心数据按照国家专门规定执行;涉及重要数据加密,同步落实商用密码安全性评估;涉及国家秘密的评估,依照保密法律法规执行。
(信息来源:网信中国)